
Apa itu OTP dan bagaimana hubungannya dengan informasi kontak Smart-ID saya? Smart-ID, Kata Sandi One Time (OTP Makna dengan Contoh)
Meskipun metode otentikasi ini nyaman, tidak aman karena pencurian identitas online-menggunakan phishing, penebangan keyboard, serangan man-in-the-middle, dan praktik lainnya-meningkat di seluruh dunia.
Pertanyaan yang sering diajukan
OTP berarti satu kali Kata Sandi: Ini adalah kode pin sementara dan aman yang dikirimkan kepada Anda melalui SMS atau email yang hanya berlaku untuk satu sesi. .
. Jadi periksa ganda saat Anda memasukkan detail kontak Anda!
- Nomor telepon: Nomor telepon Anda perlu dimasukkan dengan Kode negara yang benar. Pastikan Anda memeriksanya!
- Alamat email: Periksa kesalahan ejaan dan selalu gunakan Akun – salah satu yang masih akan Anda gunakan di tahun -tahun mendatang bahkan jika Anda berganti pekerjaan, pindah ke luar negeri, ubah nama keluarga Anda dll.
Informasi kontak mana yang akan digunakan untuk kode OTP?
Itu tergantung pada metode pendaftaran, cukup ikuti instruksi di layar Anda.
sebagai contoh. Seperti yang mungkin sudah Anda ketahui, pendaftaran biometrik hanya tersedia untuk pengguna yang pernah memiliki akun Smart-ID aktif sebelumnya.
Jika Anda mendaftarkan akun baru dan Anda memilih , Sudah ada di database kami . Anda menggunakan saat Anda membuat akun aktif Anda sebelumnya.
Aplikasi Smart-ID akan memberi tahu Anda kapan kami akan mengirimkan OTP dan Anda juga akan melihat daftar opsi kontak itu . . !
Jika informasi pribadi Anda (alamat email, kata sandi, nomor identitas nasional atau detail lainnya) , Pastikan Anda mengubah Kata sandi email Segera dan pilih verifikasi 2 langkah untuk kotak surat Anda.
Seberapa cepat kode OTP tiba?
. Jika butuh lebih dari 2 menit, coba lagi: mungkin ada masalah jaringan sementara atau penundaan dengan penyedia layanan Anda.
NB! Anda bepergian ke luar negeri?
. Jika ini tidak memperbaiki masalah Anda, gunakan Alamat email anda alih-alih.
Jika Anda memiliki masalah yang menerima kode OTP, silakan Hubungi Dukungan Pelanggan kami untuk bantuan.
Amerika Serikat, atau Belgium. !
Kata sandi One Time (OTP, TOTP): Definisi, Contoh
Kata sandi satu kali (OTP) Sistem menyediakan mekanisme untuk masuk ke jaringan atau layanan menggunakan kata sandi unik yang hanya dapat digunakan ONCe, seperti namanya.
Kata sandi statis adalah metode otentikasi yang paling umum dan yang paling tidak aman. Jika “QWERTY” selalu menjadi kata sandi Anda, saatnya untuk berubah.
Mengapa kata sandi satu kali aman?
Fitur OTP mencegah beberapa bentuk pencurian identitas dengan memastikan bahwa pasangan nama pengguna/kata sandi yang ditangkap tidak dapat digunakan untuk yang kedua kalinya.
.
Kata sandi satu kali (alias kode sandi satu kali) adalah bentuk , .
Saat ini sebagian besar jaringan perusahaan, situs e-commerce, dan komunitas online hanya membutuhkan nama pengguna dan kata sandi statis untuk login dan akses ke data pribadi dan sensitif.
Meskipun metode otentikasi ini nyaman, tidak aman karena pencurian identitas online-menggunakan phishing, penebangan keyboard, serangan man-in-the-middle, dan praktik lainnya-meningkat di seluruh dunia.
Sistem otentikasi yang kuat membahas keterbatasan kata sandi statis dengan memasukkan kredensial keamanan tambahan, seperti kata sandi satu kali sementara (OTP), untuk melindungi akses jaringan dan identitas digital pengguna akhir.
.
Kata sandi satu kali berbasis waktu (TOTP) berubah setelah periode yang ditetapkan, seperti 60 detik.
. . Kode 8 digit valid selama 30 detik.
.
Berikut adalah contoh OTP dalam pembayaran online.
?
.
Kartu kisi
.
Metode -metode ini menawarkan biaya investasi yang rendah tetapi lambat, sulit dipelihara, mudah ditiru dan dibagikan, dan mengharuskan pengguna untuk melacak di mana mereka berada dalam daftar kata sandi.
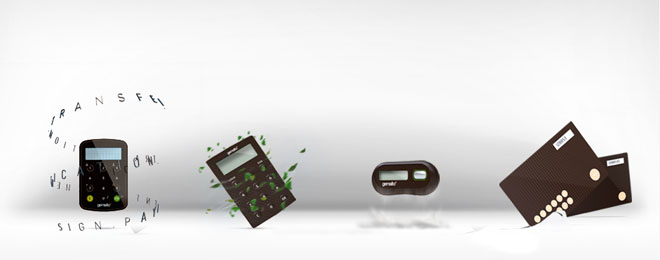
Token Keamanan
Cara yang lebih nyaman bagi pengguna adalah dengan menggunakan token OTP, perangkat perangkat keras yang mampu menghasilkan kata sandi satu kali.
Beberapa perangkat ini dilindungi pin, menawarkan tingkat keamanan tambahan.
Pengguna memasukkan kata sandi satu kali dengan kredensial identitas lainnya (biasanya nama pengguna dan kata sandi), dan server otentikasi memvalidasi permintaan logon.
Meskipun ini adalah solusi yang terbukti untuk aplikasi perusahaan, biaya penyebaran dapat membuat solusi mahal untuk aplikasi konsumen.
Karena token harus menggunakan metode yang sama dengan server, token terpisah diperlukan untuk setiap login server, sehingga pengguna memerlukan token yang berbeda untuk setiap situs web atau jaringan yang mereka gunakan.
Kartu pintar dan otp
.
Kartu pintar memiliki beberapa keunggulan untuk otentikasi yang kuat, termasuk kapasitas penyimpanan data, daya pemrosesan, portabilitas, dan kemudahan penggunaan.
Mereka secara inheren lebih aman daripada token OTP lainnya karena mereka menghasilkan kata sandi yang unik dan tidak dapat digunakan kembali untuk setiap acara otentikasi, menyimpan data pribadi, dan tidak mengirimkan data rahasia atau pribadi melalui jaringan.
Tampilkan kartu pembayaran bahkan dapat mengintegrasikan generator OTP untuk otentikasi 2-faktor.
Kartu pintar juga dapat mencakup kemampuan otentikasi yang kuat seperti Pki atau sertifikat infrastruktur kunci publik.
Saat digunakan untuk aplikasi PKI, perangkat kartu pintar dapat menyediakan layanan PKI Core, termasuk enkripsi, tanda tangan digital, dan pembuatan kunci pribadi dan penyimpanan.
..
Berbagai faktor bentuk dan opsi konektivitas tersedia sehingga pengguna akhir memiliki perangkat yang paling tepat untuk persyaratan akses jaringan mereka.
Semua perangkat OTP Thales bekerja dengan server otentikasi kuat yang sama dan didukung dengan serangkaian standar alat administrasi.
Otentikasi Faktor Tunggal (SFA)
Otentikasi faktor tunggal adalah proses keamanan tradisional yang membutuhkan nama pengguna dan kata sandi sebelum memberikan akses kepada pengguna.
Satu kata sandi yang dikompromikan sudah cukup untuk mengalahkan pipa bahan bakar AS terbesar.
Pada bulan Mei 2021, serangan oleh grup ransomware Darkside memaksa penutupan jaringan pipa kolonial. .
Bloomberg (4 Juni 2021) melaporkan bahwa sistem perusahaan dilanggar melalui satu kata sandi bocor ke akun VPN lama yang digunakan untuk mengakses server perusahaan dari jarak jauh. . Peretas melanggar jaringan kolonial hanya menggunakan satu nama pengguna dan kata sandi yang dikompromikan. .
Otentikasi Dua Faktor (2FA)
Otentikasi yang lebih kuat juga dapat diimplementasikan dengan otentikasi dua faktor (2FA) atau otentikasi multipel. Dalam kasus ini, pengguna menyediakan dua (atau lebih) faktor otentikasi yang berbeda.
Di bawah ini adalah contoh lain dari 2-otentikasi faktor dalam perbankan.
OTP SMS adalah metode otentikasi faktor kedua standar untuk bank.
.
.
SMS OTP sudah usang
Institut Nasional Standar dan Teknologi (NIST, Departemen Perdagangan AS) mengusir penggunaan SMS untuk 2FA pada awal 2016.
.
Selain itu, Badan Keamanan Siber Eropa (ENISA) menyerukan untuk tidak menggunakan kata sandi satu kali berbasis SMS.
Akibatnya, bisnis dan organisasi publik harus mempertimbangkan cara untuk mengirimkan kode selain SMS.
Peraturan PSD2 Eropa meminta otentikasi pelanggan yang lebih kuat untuk bank dan lembaga keuangan. Akibatnya, SMS OTP tidak lagi merupakan metode yang sesuai dengan PSD2.
Pasar OTP dan pemain industri utama
Pasar Otentikasi Dua Faktor Dievaluasi dengan $ 3,5 miliar pada 2018. .
.
Para pemain utama di pasar otentikasi dua faktor termasuk Thales, Fujitsu, Suprema, One.
.
Namun, menurut penelitian dan pasar, ukurannya di seluruh dunia diperkirakan akan mencapai $ 403 juta pada tahun 2025.
Pelanggan utama adalah perusahaan, perbankan, keuangan, asuransi dan sekuritas, pemerintah, perawatan kesehatan, dan game.
Beyond OTP: Lebih Banyak Sumber Daya tentang Otentikasi
- Buat kata sandi yang lebih kuat (Google)
- Kata sandi sekarat.
- Seberapa kuat kata sandi saya?
- Bagikan tautan rahasia yang hanya tersedia sekali (satu kali rahasia)
- Sejarah Singkat Enkripsi (diperbarui pada Februari 2023)
- Pelajari lebih lanjut tentang otentikasi biometrik (berkas web Thales)
- Temukan solusi otentikasi multifaktor dari Thales
- Biometrik perilaku dalam perbankan (untuk otentikasi yang lebih kuat)
- Pelajari lebih lanjut tentang otentikasi diam
- Temukan 3-FactorAuthentication Smart Token kami
- OTP Lanjutan di Perbankan: VTB24 di Rusia